SSL-Laufzeit ab März 2027: Zertifikate nur noch 100 Tage
SSL-Laufzeit ab März 2027: Zertifikate gelten nur noch 100 Tage, ab 2029 nur 47. Was sich ändert und wie Sie die Verlängerung automatisieren.
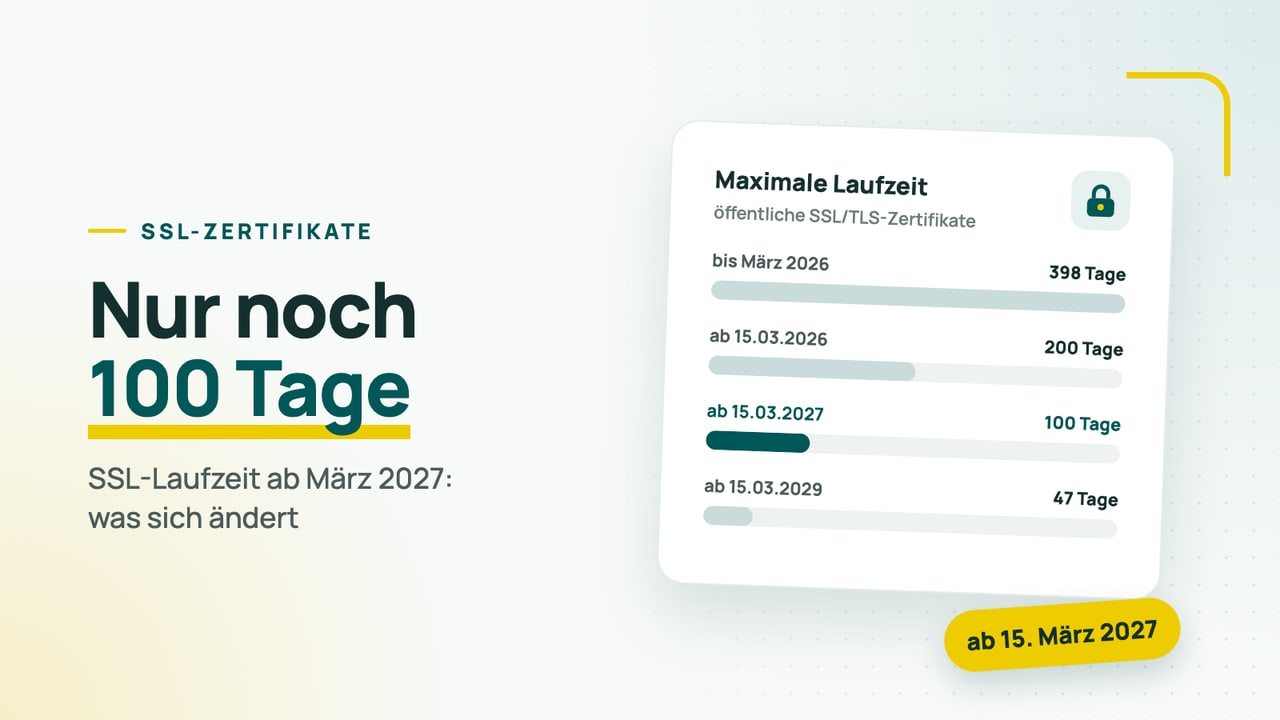
Die SSL-Laufzeit sinkt ab März 2027 auf höchstens 100 Tage: Ab dem 15. März 2027 dürfen Zertifizierungsstellen öffentliche SSL- und TLS-Zertifikate nur noch mit einer Gültigkeit von maximal 100 Tagen ausstellen. Auch die Prüfung Ihrer Domain muss dann mindestens alle 100 Tage neu erfolgen. Wer Zertifikate heute noch von Hand tauscht, muss das künftig etwa viermal im Jahr tun, auf jedem Server.
Das Wichtigste zur SSL-Laufzeit ab 2027 in Kürze
- Bis 14. März 2026: höchstens 398 Tage
- Ab 15. März 2026: höchstens 200 Tage
- Ab 15. März 2027: höchstens 100 Tage
- Ab 15. März 2029: höchstens 47 Tage
- Die Domain-Validierung darf ab 2027 nur noch 100 Tage alt sein, ab 2029 nur noch 10 Tage.
Warum werden SSL-Zertifikate immer kürzer?
Kürzere Laufzeiten begrenzen den Schaden, wenn ein Zertifikat oder sein privater Schlüssel in falsche Hände gerät. Ein gestohlenes Zertifikat ist nach wenigen Wochen wertlos, statt über ein Jahr lang missbraucht werden zu können. Außerdem greifen geänderte Inhaberdaten und neue Sicherheitsregeln schneller. Beschlossen hat die Verkürzung das CA/Browser Forum, ein Gremium aus Zertifizierungsstellen und Browserherstellern, mit der Abstimmung SC-081v3 im April 2025.
Was ändert sich ab März 2027 konkret?
Ab dem 15. März 2027 läuft jedes neu ausgestellte Zertifikat nach spätestens 100 Tagen ab. Zertifikate, die vorher ausgestellt wurden, behalten ihre ursprüngliche Laufzeit. Gleichzeitig darf eine Zertifizierungsstelle die Prüfung, ob Sie eine Domain kontrollieren, nur noch 100 Tage lang wiederverwenden. Danach müssen Sie die Domain erneut bestätigen, etwa per DNS-Eintrag oder E-Mail. Einige Zertifizierungsstellen stellen erfahrungsgemäß schon einige Wochen vor dem Stichtag um: Bei der letzten Stufe im Jahr 2026 begannen sie bereits im Februar, Zertifikate mit höchstens 199 Tagen auszustellen.
Muss ich mein Zertifikat jetzt öfter kaufen?
Nein, die bezahlte Laufzeit und die Gültigkeit des einzelnen Zertifikats sind zwei verschiedene Dinge. Sie können ein Zertifikat weiterhin für ein Jahr oder länger buchen. Innerhalb dieser Laufzeit lassen Sie es kostenlos neu ausstellen, bevor das aktuelle Zertifikat abläuft. Was sich ändert, ist der Aufwand: Jede Neuausstellung muss auch auf dem Server eingespielt werden.
Welche Systeme sind betroffen?
Betroffen sind alle Systeme, die ein öffentlich vertrauenswürdiges Zertifikat nutzen. Dazu gehören nicht nur Websites, sondern auch Systeme, an die man oft nicht denkt:
- Webserver, Onlineshops und Kundenportale
- Mailserver und Webmail
- VPN-Zugänge, Firewalls und Remote-Desktop-Gateways
- Load Balancer und Reverse-Proxys
- Geräte mit eigener Weboberfläche, die aus dem Internet erreichbar sind
Zertifikate aus einer eigenen, internen Zertifizierungsstelle sind von der Regel nicht betroffen.
Wie automatisieren Sie die Verlängerung?
Mit dem Standard ACME fordert ein Server seine Zertifikate selbst an und erneuert sie rechtzeitig vor dem Ablauf. Programme wie Certbot, acme.sh, win-acme, Caddy oder Traefik übernehmen das auf Linux- und Windows-Servern. Mit unserem SSL-Zertifikat im Abo nutzen Sie ACME auch für Zertifikate von Sectigo, auf beliebig vielen Servern je gebuchter Domain. Wie das Abo funktioniert, lesen Sie im Beitrag ACME SSL-Zertifikate im Abo. Für Systeme, die selbst kein ACME beherrschen, kann ein vorgeschalteter Dienst wie Cloudflare die Verschlüsselung übernehmen.
Was sollten Sie jetzt tun?
- Erfassen Sie alle Systeme, die öffentliche Zertifikate nutzen, und notieren Sie, wer sie verlängert.
- Prüfen Sie für jedes System, ob es ACME unterstützt.
- Stellen Sie die Domain-Validierung auf DNS um, wenn Ihr DNS-Anbieter das automatisiert zulässt.
- Richten Sie eine Überwachung ein, die Sie vor ablaufenden Zertifikaten warnt.
- Ersetzen oder schützen Sie Systeme, die sich nicht automatisieren lassen.
- Schließen Sie die Umstellung vor dem 15. März 2027 ab, damit 2029 die Stufe mit 47 Tagen keine Überraschung wird.
Brauchen Sie Unterstützung bei der Umstellung?
Wir prüfen, welche Ihrer Systeme betroffen sind, richten die automatische Verlängerung ein und beraten Sie zum passenden Zertifikat. Ein neues SSL-Zertifikat kaufen Sie bei uns online, mit allen Marken und Preisen im Vergleich. Buchen Sie einen Termin oder schreiben Sie uns über das Kontaktformular.